
 Tienes reportajes guardados




VULNERABLE. Sistemas y plataformas administrados por entidades públicas presentan deficiencias en la protección de información sensible.
Entre 2020 y 2026 se han registrado al menos 41 eventos de vulneración de datos personales a través de plataformas administradas por el Estado. Se trata de hackeos, filtraciones o accesos indebidos a sistemas como los del Reniec y de antecedentes de la Policía Nacional. Por algunos de estos hechos, la Autoridad Nacional de Protección de Datos Personales inició 20 procedimientos sancionadores contra entidades públicas. De ese total, 15 terminaron en multas por 309,98 UIT (S/ 1,6 millones) y cinco fueron archivados sin sanción. Los expedientes revelan graves debilidades en los controles de acceso y protección de la información. En uno de los casos, un policía acumuló más de un millón de consultas de antecedentes.
9 Agosto, 2026
El 22 de julio de 2024, una alerta de seguridad encendió las alarmas en el Registro Nacional de Identificación y Estado Civil (Reniec). Durante el monitoreo de seguridad de sus servicios, la entidad detectó que accesos otorgados a la Policía Nacional para consultar datos ciudadanos eran utilizados de manera indebida. Se halló que la información personal obtenida mediante el servicio de Consulta de DNI estaría siendo difundida en Telegram. La Policía accede a este servicio por dos vías: una línea dedicada y la Plataforma de Interoperabilidad del Estado (PIDE).
Administrada por la Secretaría de Gobierno y Transformación Digital de la Presidencia del Consejo de Ministros, la PIDE no almacena información, sino que funciona como un puente entre los sistemas de distintas entidades del Estado para que puedan consultar datos entre sí. Por ese canal, por ejemplo, un policía puede ingresar el número de DNI de una persona y obtener información sobre su identidad.
El Reniec detectó que accesos otorgados a la Policía Nacional para consultar datos ciudadanos eran utilizados de manera indebida.
Con esa alerta como punto de partida, Reniec comunicó el hallazgo a la Autoridad Nacional de Protección de Datos Personales (ANPD), que solicitó información sobre los usuarios policiales que realizaban más de mil consultas mensuales, los límites de acceso establecidos para la Policía y el historial, mes a mes, del usuario señalado. A comienzos de setiembre, la entidad entregó el reporte junto con la evidencia reunida.
El 9 y el 27 de setiembre, la ANPD realizó dos visitas de fiscalización a la Policía Nacional para revisar el tratamiento de los datos personales en sus sistemas y plataformas, y verificar los controles aplicados a estos accesos.
En sus descargos, la Policía Nacional identificó el espacio donde presuntamente habían circulado los datos: un grupo de Telegram llamado FENIX GROUP. El efectivo sindicado, un suboficial de segunda, declaró que sus consultas correspondieron a funciones operativas —los roles de servicio lo ubicaban como motociclista— y explicó que, aunque el usuario era personal, otros policías solían pedirle apoyo para hacer consultas rápidas. También planteó la posibilidad de que su cuenta hubiera sido vulnerada por terceros.
El procedimiento sancionador tuvo dos etapas y terminó con conclusiones distintas. El 26 de setiembre de 2025, en una primera etapa, se recomendó multar a la Policía con 27 UIT por incumplir el deber de confidencialidad. Sin embargo, el 28 de enero de 2026, la ANPD declaró infundada la imputación.
La razón fue que, durante la fiscalización, no se logró comprobar que las capturas incluidas en el expediente correspondieran a Telegram, que el grupo mencionado existiera, quiénes lo integraban ni que los datos hubieran llegado a terceros. Para la autoridad, el oficio enviado por el Reniec, no bastaba, por sí solo, para acreditar la infracción. La resolución se limitó a exhortar a la Policía a revisar sus medidas de seguridad para garantizar que solo el personal autorizado pudiera acceder a esa información.
El otro caso contra la Policía Nacional identificado por OjoPúblico revela fallas distintas, esta vez en los sistemas donde la institución almacena los antecedentes y denuncias de los ciudadanos.
Se trata del Esinpol (Sistema de información policial) y el Sidpol (Sistema de registro y control de denuncias), dos plataformas internas que permiten a los efectivos registrar y consultar antecedentes y denuncias de cualquier persona a nivel nacional. El primero se alimenta de los registros de la Dirección de Criminalística; el segundo es administrado por la Dirección de Tecnología y Comunicaciones de la institución.
El caso llegó a la ANPD en 2019, a partir de una denuncia de un ciudadano que buscaba eliminar un registro de ocurrencia policial. Al revisar dónde se encontraba almacenada esa información, la autoridad terminó poniendo bajo la lupa los sistemas de la Policía.
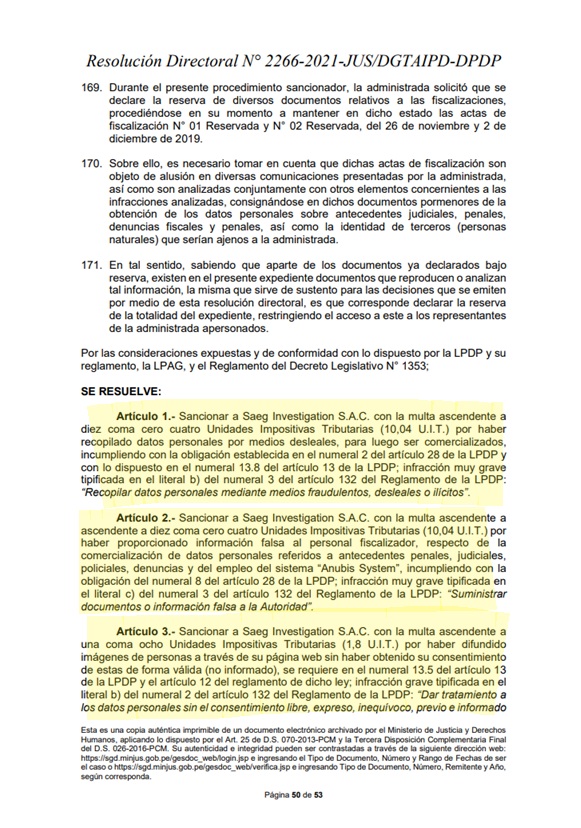
La fiscalización reveló algo más grave. La empresa Saeg Investigation había vendido a distintas compañías reportes con antecedentes policiales de personas que postulaban a un empleo. Esa información había sido obtenida mediante accesos a los sistemas de la PNP.
Los fiscalizadores cruzaron los reportes comercializados por la consultora con los registros de actividad del Esinpol y determinaron que las consultas habían sido realizadas desde las cuentas de tres efectivos policiales. Uno de ellos acumulaba más de un millón de consultas de antecedentes desde 2014. Solo el día de la visita de fiscalización había realizado 1.500.
El expediente mostró, además, que el Esinpol no establecía un límite diario de consultas por usuario ni emitía alertas cuando alguien realizaba una cantidad inusual de búsquedas. Tampoco existían procedimientos claros sobre quién recibía acceso a los sistemas, qué privilegios tenía cada usuario o con qué frecuencia debían revisar esas autorizaciones. No había, además, acuerdos de confidencialidad sobre el uso de esa información.
La investigación también puso el foco en las computadoras de los administradores de las bases de datos, es decir, los usuarios con mayores niveles de acceso dentro de la institución. Desde esos equipos era posible ingresar de manera remota al servidor donde se almacenaban los antecedentes y denuncias de ciudadanos de todo el país.
Las mismas computadoras tenían habilitados los puertos USB y el grabador de DVD para copiar archivos. También permitían acceder a Facebook, WhatsApp y correos personales.
El reglamento establece que las copias de documentos que contienen datos personales deben realizarse únicamente bajo el control de personal autorizado. Para la ANPD, estas condiciones abrían un riesgo distinto al de una consulta irregular: la posibilidad de que la información saliera directamente de los servidores mediante una memoria USB o un correo electrónico.
Cuando la autoridad regresó para una nueva visita, varias cosas habían cambiado. La Policía había bloqueado los puertos USB y el acceso a redes sociales y correos personales en los equipos. El Sidpol ya establecía un máximo de 100 consultas diarias por efectivo y los usuarios detectados habían sido inhabilitados. El Esinpol, en cambio, continuaba sin un límite de consultas.
El 7 de febrero de 2022, la ANPD multó a la Policía Nacional con 25,13 UIT por incumplir el deber de confidencialidad y no aplicar las medidas de seguridad exigidas. La institución apeló, pero en 2023 la segunda instancia confirmó la sanción.
ANPD también sancionó a Saeg Investigation por utilizar datos de origen ilícito. La consultora recopilaba antecedentes penales, policiales y judiciales, además de las denuncias ante el Ministerio Público, y comercializaba esa información entre las empresas que la contrataban para evaluar a sus postulantes.
De los 20 procedimientos analizados por OjoPúblico, 15 terminaron en multa. En conjunto, las sanciones sumaron 309,98 UIT. Los cuatro montos más altos corresponden a la Municipalidad de Miraflores, con 44,92 UIT; la Superintendencia Nacional de Migraciones, con 39,01 UIT; la Sociedad de Beneficencia de Lima Metropolitana, con 35,72 UIT; y el Ministerio de Salud, con 31,88 UIT.
En todas las resoluciones analizadas para este reportaje, la autoridad de datos personales identificó severos problemas en la gestión de la información.
De los 20 procedimientos analizados por OjoPúblico, 15 terminaron en multa. En conjunto, las sanciones sumaron 309,98 UIT.
En el caso de la Sociedad de Beneficencia de Lima Metropolitana, que administra el Hogar de la Madre Clínica Hospital, los inspectores también encontraron fallas en la administración de la información. Reportaron, además, que el centro de datos, donde estaba el servidor que almacenaba información de los pacientes, no contaba con las medidas de seguridad exigidas.
Los problemas no se limitaban a la seguridad física o informática. La clínica tampoco había inscrito ninguno de sus nueve bancos de datos —entre ellos los de pacientes, trabajadores, visitantes y videovigilancia— en el registro nacional exigido por ley. Ni el contrato de atención al parto ni los carteles que advertían sobre las cámaras explicaban a las personas qué tratamiento recibirían sus datos.
El 24 de marzo de 2022, la ANPD sancionó a la entidad por tres infracciones, con multas que en conjunto sumaron 35,72 UIT.
Sin embargo, no todos los procedimientos terminaron en sanción. Cinco fueron archivados. Además del caso de la Policía Nacional por las consultas realizadas mediante la PIDE, figuran procedimientos contra la Superintendencia Nacional de Bienes Estatales, la Sunafil, el Ministerio de Transportes y Comunicaciones, el Ministerio Público, la Municipalidad de Santiago de Surco y uno de los cinco expedientes abiertos contra la Municipalidad de Miraflores.
Los 20 procedimientos sancionadores registrados por la ANPD no son los únicos casos que evidencian las deficiencias de los sistemas informáticos administrados por el Estado. OjoPúblico detectó otros 21 casos. En conjunto, suman al menos 41 vulneraciones en sistemas de entidades públicas.
De ese total, 19 corresponden a fallas de seguridad: sistemas mal protegidos o expuestos, donde quedaban a la vista datos personales o sensibles. Un segundo grupo, compuesto por 14 casos, corresponde a hackeos, en los que un tercero se atribuyó la vulneración y, en varios de ellos, ofreció o puso a la venta la información obtenida en foros de la dark web. Los ocho casos restantes corresponden a accesos indebidos: credenciales o privilegios legítimos utilizados para fines distintos a los autorizados, incluida la comercialización de la información.
En noviembre de 2024, OjoPúblico reconstruyó cómo los ciberdelincuentes pueden acceder y vulnerar estos sistemas. El problema no se limita al sector público. Ese mismo año, Interbank reconoció la filtración de “algunos datos de un grupo de clientes por un tercero sin autorización”.
Un usuario de BreachForums identificado como “Kzoldyck” afirmó tener más de 3,7 terabytes de información de unos tres millones de clientes del banco, entre nombres, direcciones, teléfonos, datos de tarjetas, contraseñas y credenciales internas. También aseguró haber exigido un pago a cambio de no publicar los archivos. Interbank suspendió temporalmente algunos de sus canales y medios de pago y sostuvo que los datos expuestos no permitían realizar transacciones. El Congreso y la Defensoría del Pueblo solicitaron investigaciones a la SBS y a Indecopi.
En el sector público, episodios similares se han repetido con mayor frecuencia en los últimos años. En agosto de 2025, un atacante conocido como Gatito FBI ofreció en la dark web unos 80 GB de información con denuncias del Sidpol, el sistema de denuncias policiales que la ANPD ya había fiscalizado en 2022. Los archivos incluían nombres, teléfonos y domicilios de víctimas. El atacante afirmó haber accedido al sistema utilizando credenciales legítimas.
Los 20 procedimientos sancionadores de la ANPD no son los únicos que evidencian las deficiencias de los sistemas informáticos del Estado. OjoPúblico detectó otros 21 casos.
Un mes después, el grupo Deface Perú difundió en Telegram miles de documentos de la Dirección de Inteligencia de la PNP, en una operación bautizada como Dirin Leaks. Entre la información expuesta figuraban identidades de agentes, planes de protección de la presidenta y de expresidentes, e informes de seguimiento a periodistas y magistrados. La Policía admitió inicialmente una posible vulneración de servidores y luego matizó esa versión. Este caso tampoco figura entre los procedimientos sancionadores publicados por la ANPD.
En octubre de 2022, el grupo hacktivista Guacamaya accedió y difundió documentación de las Fuerzas Armadas de varios países de América Latina. En Perú, el ataque alcanzó al Ejército y al Comando Conjunto: se reportó el acceso a cientos de miles de correos y a más de 100 GB de información. El Ministerio de Defensa anunció entonces un análisis forense y el reforzamiento de la seguridad digital de las Fuerzas Armadas. El caso, sin embargo, nunca llegó a la ANPD y no figura entre los procedimientos sancionadores revisados por OjoPúblico.
El Estado peruano requiere una política seria de ciberseguridad y transformación digital aseveró el especialista en derechos digitales y director ejecutivo de Hiperderecho, Dilmar Villena.
“En 2022 ocurrieron las filtraciones de Guacamaya Leaks, en las que se expuso información de los ministerios de Defensa e Interior de varios países. En Chile citaron al ministro de Defensa para rendir cuentas ante el control político, mientras que en Perú no pasó nada. En un país serio, una filtración del Ministerio de Defensa debería llevar, como mínimo, a la interpelación del ministro. Es algo que debe asumirse como conciencia de política pública: no hay transformación digital sin ciberseguridad”, sostuvo.
Para entonces, el Perú no contaba con una Política Nacional de Ciberseguridad. Desde 2020, sin embargo, existía el Centro Nacional de Seguridad Digital, encargado de recibir los reportes de incidentes y consolidarlos en un registro nacional. El centro formaba parte de la Secretaría de Gobierno y Transformación Digital de la Presidencia del Consejo de Ministros.
El Estado peruano requiere una política seria de ciberseguridad y transformación digital aseveró el especialista en derechos digitales y director ejecutivo de Hiperderecho, Dilmar Villena.
Villena señaló que el marco regulatorio vigente sobre ciberseguridad en el Perú no permite una fiscalización debida. “En el caso peruano, a diferencia de lo que ocurre en otros países, no tenemos un marco regulatorio específico que determine obligaciones, responsabilidades y procedimientos sancionadores por vulneraciones o incumplimientos a normas en materia de ciberseguridad. Estamos muy orientados al cumplimiento de normas técnicas, que es bueno, pero que posteriormente no son del todo fiscalizables porque no generan obligaciones legales propiamente dichas”, explicó,
Recién el 15 de agosto de 2025 dicha secretaría publicó la propuesta de la Estrategia Nacional de Ciberseguridad del Perú 2026-2028. El documento planteó ocho pilares, entre ellos la gobernanza, la protección de infraestructuras críticas y la respuesta a incidentes. Hasta julio de 2026, la estrategia continúa sin ser aprobada.
Lo que sí entró en vigencia, en noviembre de 2025, fue el reglamento del Marco de Confianza Digital. Desde entonces, las entidades públicas y privadas tienen 48 horas para informar al Centro Nacional de Seguridad Digital cuando sufren un incidente crítico. Si el episodio compromete datos personales, deben reportarlo también a la ANPD dentro del mismo plazo.
El resultado de estos reportes permanece fuera del alcance público. La norma que creó el registro nacional de incidentes lo declaró confidencial. Esto impide conocer qué entidades del Estado han sufrido filtraciones, salvo aquellos casos que derivaron en un procedimiento sancionador de la ANPD y concluyeron con una resolución publicada.
Pero la dimensión de las amenazas digitales continúa creciendo. Un informe sobre el estado de la ciberseguridad en el país, basado en reportes de la empresa Fortinet, registró más de 45.500 millones de intentos de ciberataque contra el Perú durante 2024.
Denunciar el abuso de poder, tanto corporativo como del crimen organizado en Latinoamérica, exige una libertad editorial que solo el apoyo de nuestros lectores hace posible. Al ser nuestro Aliado/a, nos permites seguir exponiendo los intereses económicos que operan en las sombras y vulneran a la ciudadanía.
Se ha añadido un artículo a su lista de lecturas